
AI-alapú támadások: a cégek saját munkatársai jelentik a legnagyobb kockázatot
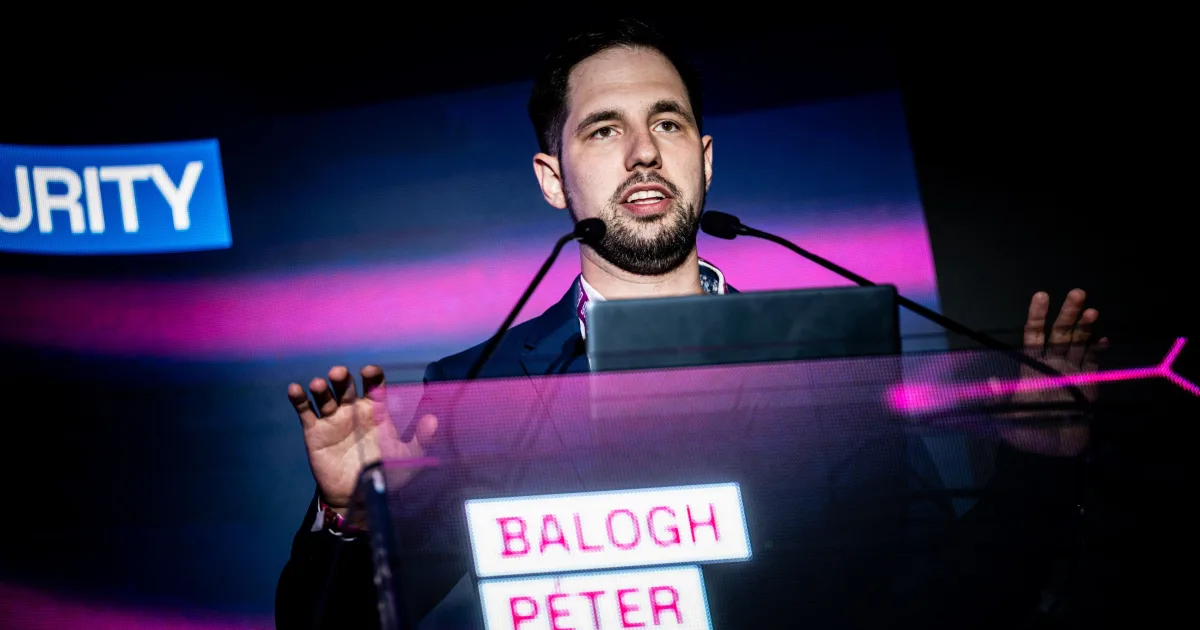
A kibertámadók már mesterséges intelligenciára épülő eszköztárral dolgoznak, miközben a védelmi oldalon sok helyen továbbra is táblázatok és túlterhelt elemzők állnak – figyelmeztetett a Google Cloud magyarországi területi igazgatója az AI Summit 2026 keddi előadásában. Elmondása szerint egy banki oldalt tökéletesen lemásoló csalókészlet ma néhány száz dollárért megvásárolható, és percek alatt működésbe hozható. A legnagyobb kockázatot mégsem a külső támadók jelentik, hanem a cégek saját munkatársai, akik jó szándékkal, de tudtukon kívül tárják szélesre az ajtót.
Az Indamedia ebben az évben is megrendezte Közép-Európa legnagyobb mesterségesintelligencia-konferenciáját, az AI Summit a Városligetben zajlott 2026. szeptember 7–8-án. A Néprajzi Múzeum Innovation Hall termében tartott előadásában a Google felhőalapú üzletágának magyarországi vezetője arról beszélt, hogy a kiberbiztonság és a mesterséges intelligencia viszonya mostanra kölcsönössé vált: az AI egyszerre támadási eszköz, védekezési eszköz és védendő célpont.
Az illegális piacokon elérhető, kifejezetten bűnözői célra hangolt chatbotok havidíja alacsonyabb, mint a legális nagy nyelvi modelleké. Egy banki oldalt megszólalásig hűen lemásoló készlet néhány éve még százezer dolláros nagyságrendbe került, ma nyolcszáz dollár körül beszerezhető, a hamis felület pedig nagyjából tizennyolc perc alatt legenerálható. A zero-day-támadásnál az AI végigolvassa a forráskódot, megtalálja a rést, és bemegy rajta. A polimorf kártevők folyamatosan átírják saját forráskódjukat, így a mintázatfelismerésre épülő védelmi rendszerek egyre nehezebben ismerik fel őket. A klasszikus átverések is átalakultak: a munkatársat a saját vezetője tökéletesen klónozott hangján hívja fel, és a LinkedInről összeszedett információk birtokában kéri tőle az utalást.
Az sem mindig cél, hogy a megszerzett adatot azonnal felhasználják – a támadó akár évekig kereskedhet ugyanazzal az adatcsomaggal. A védekezés első lépése a proaktivitás: a cég ne csak a saját rendszerében történtekre figyeljen, hanem a környezetére is. Erre használják a Google fenyegetettségi hírszerzési rendszerét, amelyben a támadói kódokat elemzik, azonosítják a hackercsoportokat, és kinyerik azokat az adatokat – például az IP-címeket –, ahová a kártevő az ellopott információt küldené.
A gyakorlatban a védelmi oldal legtöbbször kapacitáshiánnyal küzd. Egy nagyvállalat naponta akár negyven-ötvenezer riasztást kap, ezeket pedig többnyire junior elemzők nézik át egyesével. „A biztonságiaknak most inkább Excel-tábláik vannak, a támadóknak meg modelljeik” – fogalmazott. Erre kínálnak megoldást az AI-ágensek: a riasztások első szűrését, a triázst végig tudják vinni emberi beavatkozás nélkül.
A legtöbb baj nem kívülről érkezik. Valós esetként írta le azt a helyzetet, amikor egy marketingcsapat másnapra kér egy AI-alapú kampányt: a fejlesztők felhúznak egy szervert, ráteszik a modellt, betöltik az összes ügyféladatot, a hozzáférést nem korlátozzák rendesen, majd a rendszert kiteszik a nyílt internetre. Hasonló a helyzet az árnyék-AI-jal is, vagyis amikor a munkatársak engedély nélkül használnak külső AI-szolgáltatásokat, és céges dokumentumokat töltenek fel oda. A tűzfal erre nem megoldás, mert a kolléga egyszerűen megosztja az internetet a telefonjáról – emiatt a böngésző lett az egyik legfontosabb védelmi vonal, ahol a nem engedélyezett oldalak letilthatók, és a beillesztett bizalmas adat kiküldése blokkolható.
A védők dilemmáját azzal illusztrálta, hogy „hiába a radarok, ágyúk és hőkövető rakéták sora, ha közben nyitva marad a pinceajtó” – és az AI ma pontosan ezeket a nyitva hagyott ajtókat találja meg. Ezért félrevezető, ahogy a többrétegű védelemről beszélni szoktak: nem attól lesz védett egy cég, hogy megvásárol több tucat különböző biztonsági terméket, ha azok nem kommunikálnak egymással.
Három konkrét lépést ajánlott: a riasztások kezelésének átalakítását, a vállalati böngésző bevezetését, valamint a rendszerek rendszeres, külső tesztelését. A cégeknek végig kell haladniuk a manuális védekezéstől az AI-jal támogatott, majd a teljesen automatizált működés felé, és ehhez érdemes a nyilvánosan elérhető biztonsági keretrendszerekre építeni.
